Дайджест #97. Субота, 31 жовтня

Google value plunges by $500bn as its own AI search hits ad sales

Alphabet втратила понад $500 млрд ринкової вартості після визнання, що її AI mode в пошуку підриває доходи від реклами. Попри зростання виручки на 25% до $127,6 млрд, рекламний напрям не дотягнув до прогнозів аналітиків, тож акції впали на 12% до піврічного мінімуму. Інвестори також прохолодно зустріли звіти Amazon і Microsoft через величезні витрати на AI і слабке зростання основних бізнесів.

Схоже, Google вирішив з'їсти власний обід сам, не чекаючи, поки це зроблять ChatGPT і Claude.
Reps. Casar, Waters Lead Democratic Resolution Opposing A.I. Bubble Bailout for Big Tech, Commit to Protecting American People Instead | Press Releases | Congressional Progressive Caucus

Грег Касар і Максін Вотерс разом з групою демократів внесли резолюцію, яка попереджає про AI-бульбашку і заздалегідь відкидає будь-який bailout для Big Tech. У документі йдеться про трильйони доларів боргу AI-компаній, непрозорі private credit ринки та показники price-to-earnings майже як на піку бульбашки 1990-х. Замість порятунку неплатоспроможних компаній і їхніх топів автори вимагають спрямувати федеральну допомогу робітникам, пенсіонерам і малозабезпеченим та запровадити реформи для прозорості.

How Do You Take a Picture of a Black Hole? | Quanta Magazine

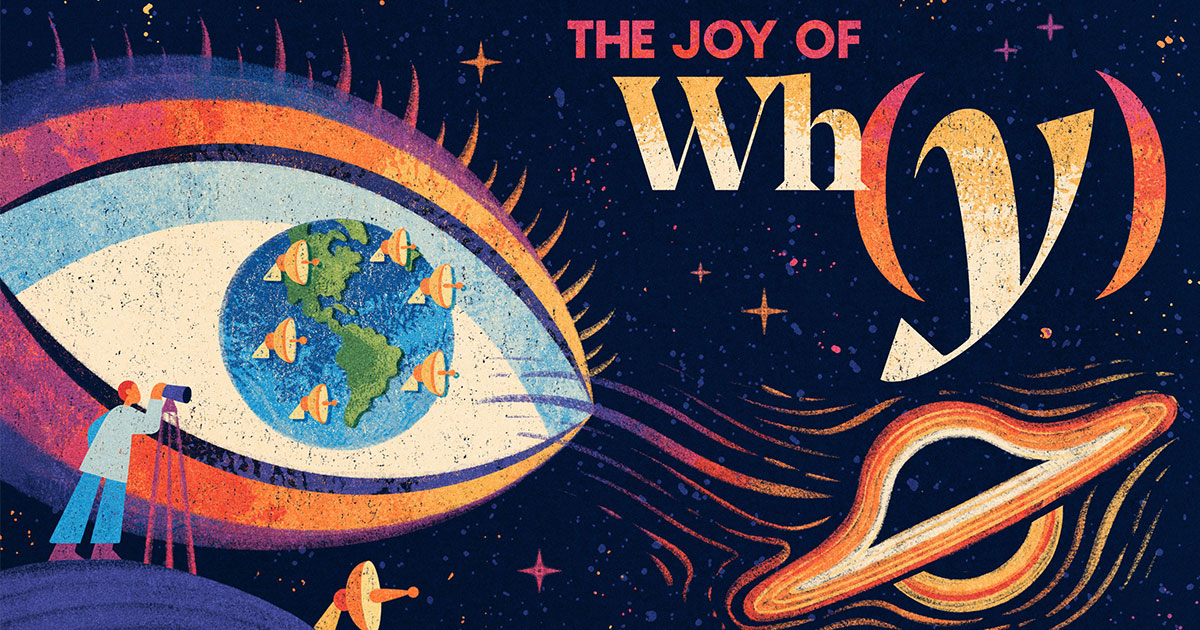
Астрофізик Шеп Долеман з командою з 250 дослідників об'єднав радіотелескопи по всьому світу в Event Horizon Telescope, фактично перетворивши Землю на один телескоп завдяки very long baseline interferometry і синхронізації через атомні годинники. Це дало перші в історії знімки тіней надмасивних чорних дір M87* і Sagittarius A*, розмір світного кільця навколо яких точно збігся з передбаченнями загальної відносності. Тепер команда будує next-gen мережу з новими станціями, щоб на початку 2030-х знімати вже фільми про речовину навколо горизонту подій і так виміряти spin чорних дір.

Іронія в тому, що для фото найтемнішого об'єкта Всесвіту знадобилася буквально вся планета.

GitHub Status - Incident with Actions, Pages, and Webhooks

30 жовтня 2026 року GitHub зафіксував деградацію Actions, Pages і Webhooks із затримками workflows, деплоїв та webhook events, а також помилками code search і live updates. Після mitigation сервіси почали відновлюватися, за стабільністю стежили в режимі monitoring. О 19:23 UTC інцидент позначили як resolved, детальний root cause analysis обіцяють опублікувати згодом.

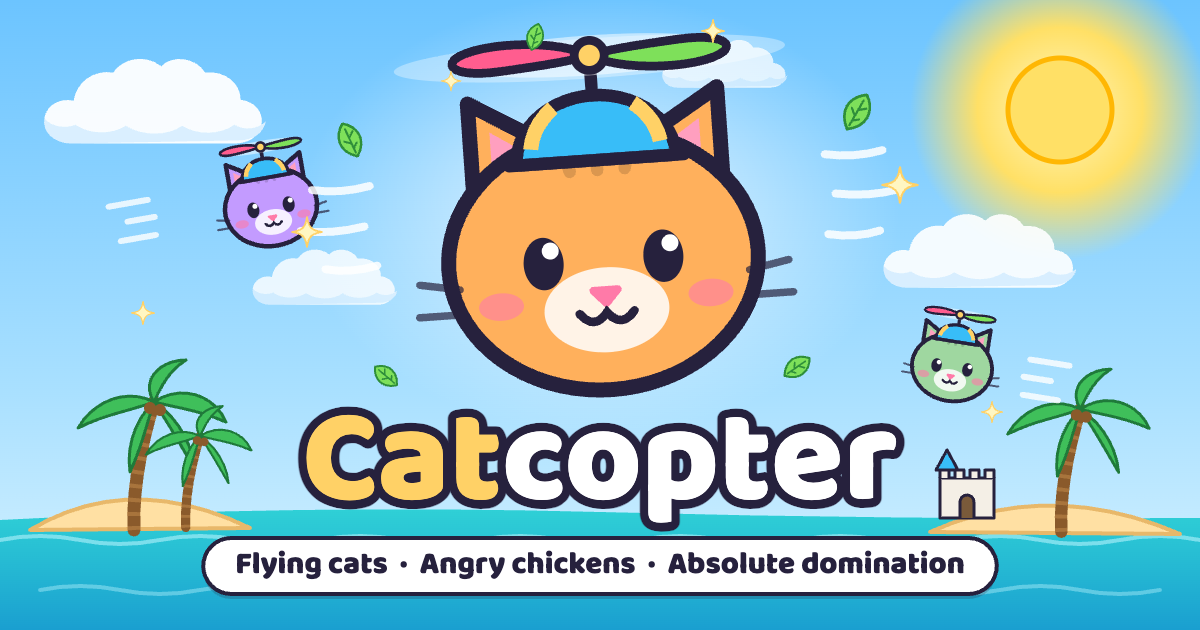
Catcopter: flying cat battles in your browser

Catcopter це браузерна онлайн гра про котів, що літають на роторах з лап і б'ються за котячу м'яту. Є режими Catnip Brawl де кожен сам за себе, Team Battle, Steal the Chicken і Tube Race. На вибір п'ять котів з різними характеристиками, зокрема універсальний Gunship з кулеметом, а також Striker, Flak, Bomber і Mechanic.

Нарешті коти освоїли небо, а не тільки шафи і коліна.

AI Isn't Replacing SREs. It's Deskilling Them.

ШІ не замінює SRE, а поступово розучає їх: коли автоматика закриває 95% рутинних інцидентів, інженери втрачають практику і гірше справляються з рідкісними складними збоями, які якраз і вимагають глибокої експертизи. Автор проводить паралель з роботою Bainbridge про Ironies of Automation 1983 року і показує схожу деградацію навичок у медицині й авіації, а для джунів виникає ще гірший ефект never-skilling, коли базові навички взагалі не встигають сформуватися. Як ліки пропонується свідома неефективність, тобто залишати частину інцидентів людям для тренування, і будувати human-in-the-loop системи, де людина реально занурена в проблему, а не просто клікає approve.

Автопілот для інцидентів чудовий, поки одного дня не доведеться сідати вручну.

GitHub - dbreunig/nesformer: An NES CPU compiled into the weights of a stock Qwen3.5 model · GitHub

Nesformer компілює процесор NES 6502, 2 КБ робочої RAM і ROM картриджа у ваги звичайного Qwen3.5 без жодного training, вся пам'ять машини живе у state Gated DeltaNet шарів. Під час гри модель по одному token передбачає execution log CPU, а невелика host-програма навколо домальовує картинку, читає контролер і кидає vblank interrupt. Зібрані ваги тягнуть NROM-ігри включно з Super Mario Bros, а traces і кадри для тестових ROM побайтово збігаються зі звичайним емулятором.

Працює десь у 200 разів повільніше за справжню приставку, зате жодна приставка не вміла прикидатися LLM.

Blockchain intelligence firms link North Korea to $6.3B hack on Binance : NPR

Фірми TRM і Chainalysis з високою впевненістю пов'язують злам Binance з північнокорейським угрупованням TraderTraitor. Зловмисник вивів близько $6.36 млрд з гаманців біржі на десяти blockchain, більшу частину за 20 хвилин, що робить це найбільшою крадіжкою крипти в історії. Binance за допомогою blockchain-партнерів заморозила близько $3 млрд активів, тимчасово призупинила виведення коштів і обіцяє повністю покрити збитки користувачів.

[security] Protecting against CVE-2026-98432

Команда безпеки Go попередила про CVE-2026-98432, це use-after-free в обробці IPv4 TCP в ядрі Linux, який у випадку MPTCP listener призводить до RCE. Оскільки з Go 1.24 MPTCP увімкнений за замовчуванням для listen сокетів на Linux, його можна тимчасово вимкнути через GODEBUG=multipathtcp=0 або через SetMultipathTCP. Таке вимкнення називають крихким захистом, бо достатньо одного активного listener і можливі атаки без MPTCP. Тому головна порада це оновити ядро, а міняти дефолти в самому Go поки не планують.

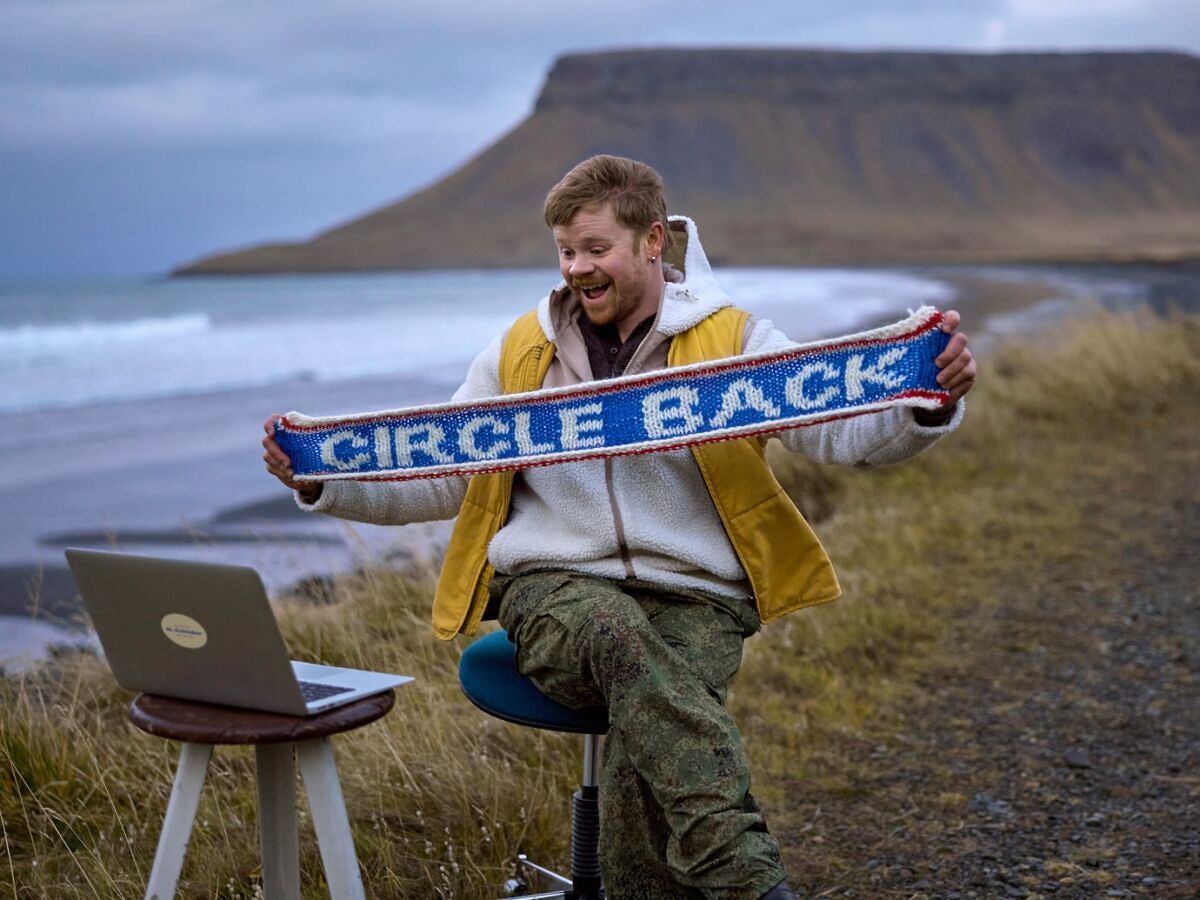
Visit Iceland Will Send a Real Knitter to Your Dumb Meeting so You Can Skip It

Visit Iceland запустив безкоштовну кампанію AI Knittakers, де AI означає Authentic Icelandic. Замість себе на нудний онлайн-кол можна відправити справжнього ісландця, який в'язатиме і стежитиме за розмовою. Після зустрічі він надішле резюме з одного слова, вив'язаного вовною, на кшталт PIVOT, ALIGN, BLA BLA або WTF.

Нарешті хоч один учасник наради займатиметься чимось корисним.

My favourite PowerMac is a Nintendo Wii | Virtually Fun

У проєкті портування classic Mac OS на чипсети ArtX з Nintendo GameCube, Wii і Wii U вперше з епохи CHRP-клонів вдалося дійти до робочого столу на новому залізі. Для цього довелося портувати OpenBIOS, патчити Trampoline bootloader і memory mapping під чужу карту фізичних адрес та MMIO, підробляти device tree і драйвер interrupt controller під Flipper, правити legacy m68k код SuperMario та написати власні display driver, драйвер геймпад-портів для миші і fake-SCSI block driver. Mac OS 7.6 завантажилась за 20 хвилин у Dolphin і за 40 секунд на реальному Wii з SD-карти через SPI, а 9.2.2 теж стартувала після видалення Open Transport, який не пережив відсутності мережі.

Код під назвою SuperMario нарешті повернувся додому, на Nintendo.

bunny.net Status - Security update regarding one of our infrastructure providers

bunny.net повідомив про безпековий інцидент в одного з інфраструктурних провайдерів, що зачепив один CDN node у Вірменії. Інженери за 20 хвилин прибрали сервер з ротації, зберегли logs, затерли його і остаточно вивели з інфраструктури, хоча доказів несанкціонованого доступу до самого node поки немає. Як запобіжний захід компанія вже перевипустила TLS certificates для своїх доменів і поступово перевипускає managed certificates для кастомних доменів з новими private keys, завершити планують до кінця 31 жовтня. Тим, хто керує сертифікатами самостійно, радять відкликати і перевипустити їх.

Polymarket pauses trading amid reports of users’ wallets drained

Polymarket майже на годину зупиняв торги на міжнародній платформі після компрометації софту стороннього провайдера DebugBear. За даними The Block, з гаманців користувачів вивели близько 2,65 млн доларів у крипті, при цьому американська версія платформи не постраждала. Компанія повідомила, що вже виправила проблему, звернулася до британських правоохоронців і пообіцяла повністю відшкодувати збитки постраждалим.

Вийшло, що інструмент для вимірювання швидкості сайту вивів гроші швидше за будь-якого трейдера.

4 real? Tracking exploitation and patching of eMudhra’s weak keys | Cloudflare Blog

Cloudflare відстежує наслідки витоку eMudhra, де вісім intermediate ключів виявилися примітивно слабкими, включно з ключем зі значенням 4, який будь-хто міг відновити з публічного сертифіката і підписувати сертифікати для будь-якого домена. За тиждень логування у Pingora зафіксовано близько 22 тисяч handshake з цими ключами, частина з них з підробленими сертифікатами, створеними менш ніж за годину після розголошення, хоча доказів перехоплення з'єднань Cloudflare немає. Вимірювання на 50 млн probe через challenge pages показують, що сучасні браузери переважно вже пропатчені, а от боти, старі браузери і Android WebView досі довіряють скомпрометованому ланцюжку, у великих мережах таких понад половина.

Вибрати 4 як секретне 115-значне число це сміливо навіть для захисту щоденника, не те що інтернету.

persistent.info: Infinite Mac: BeOS

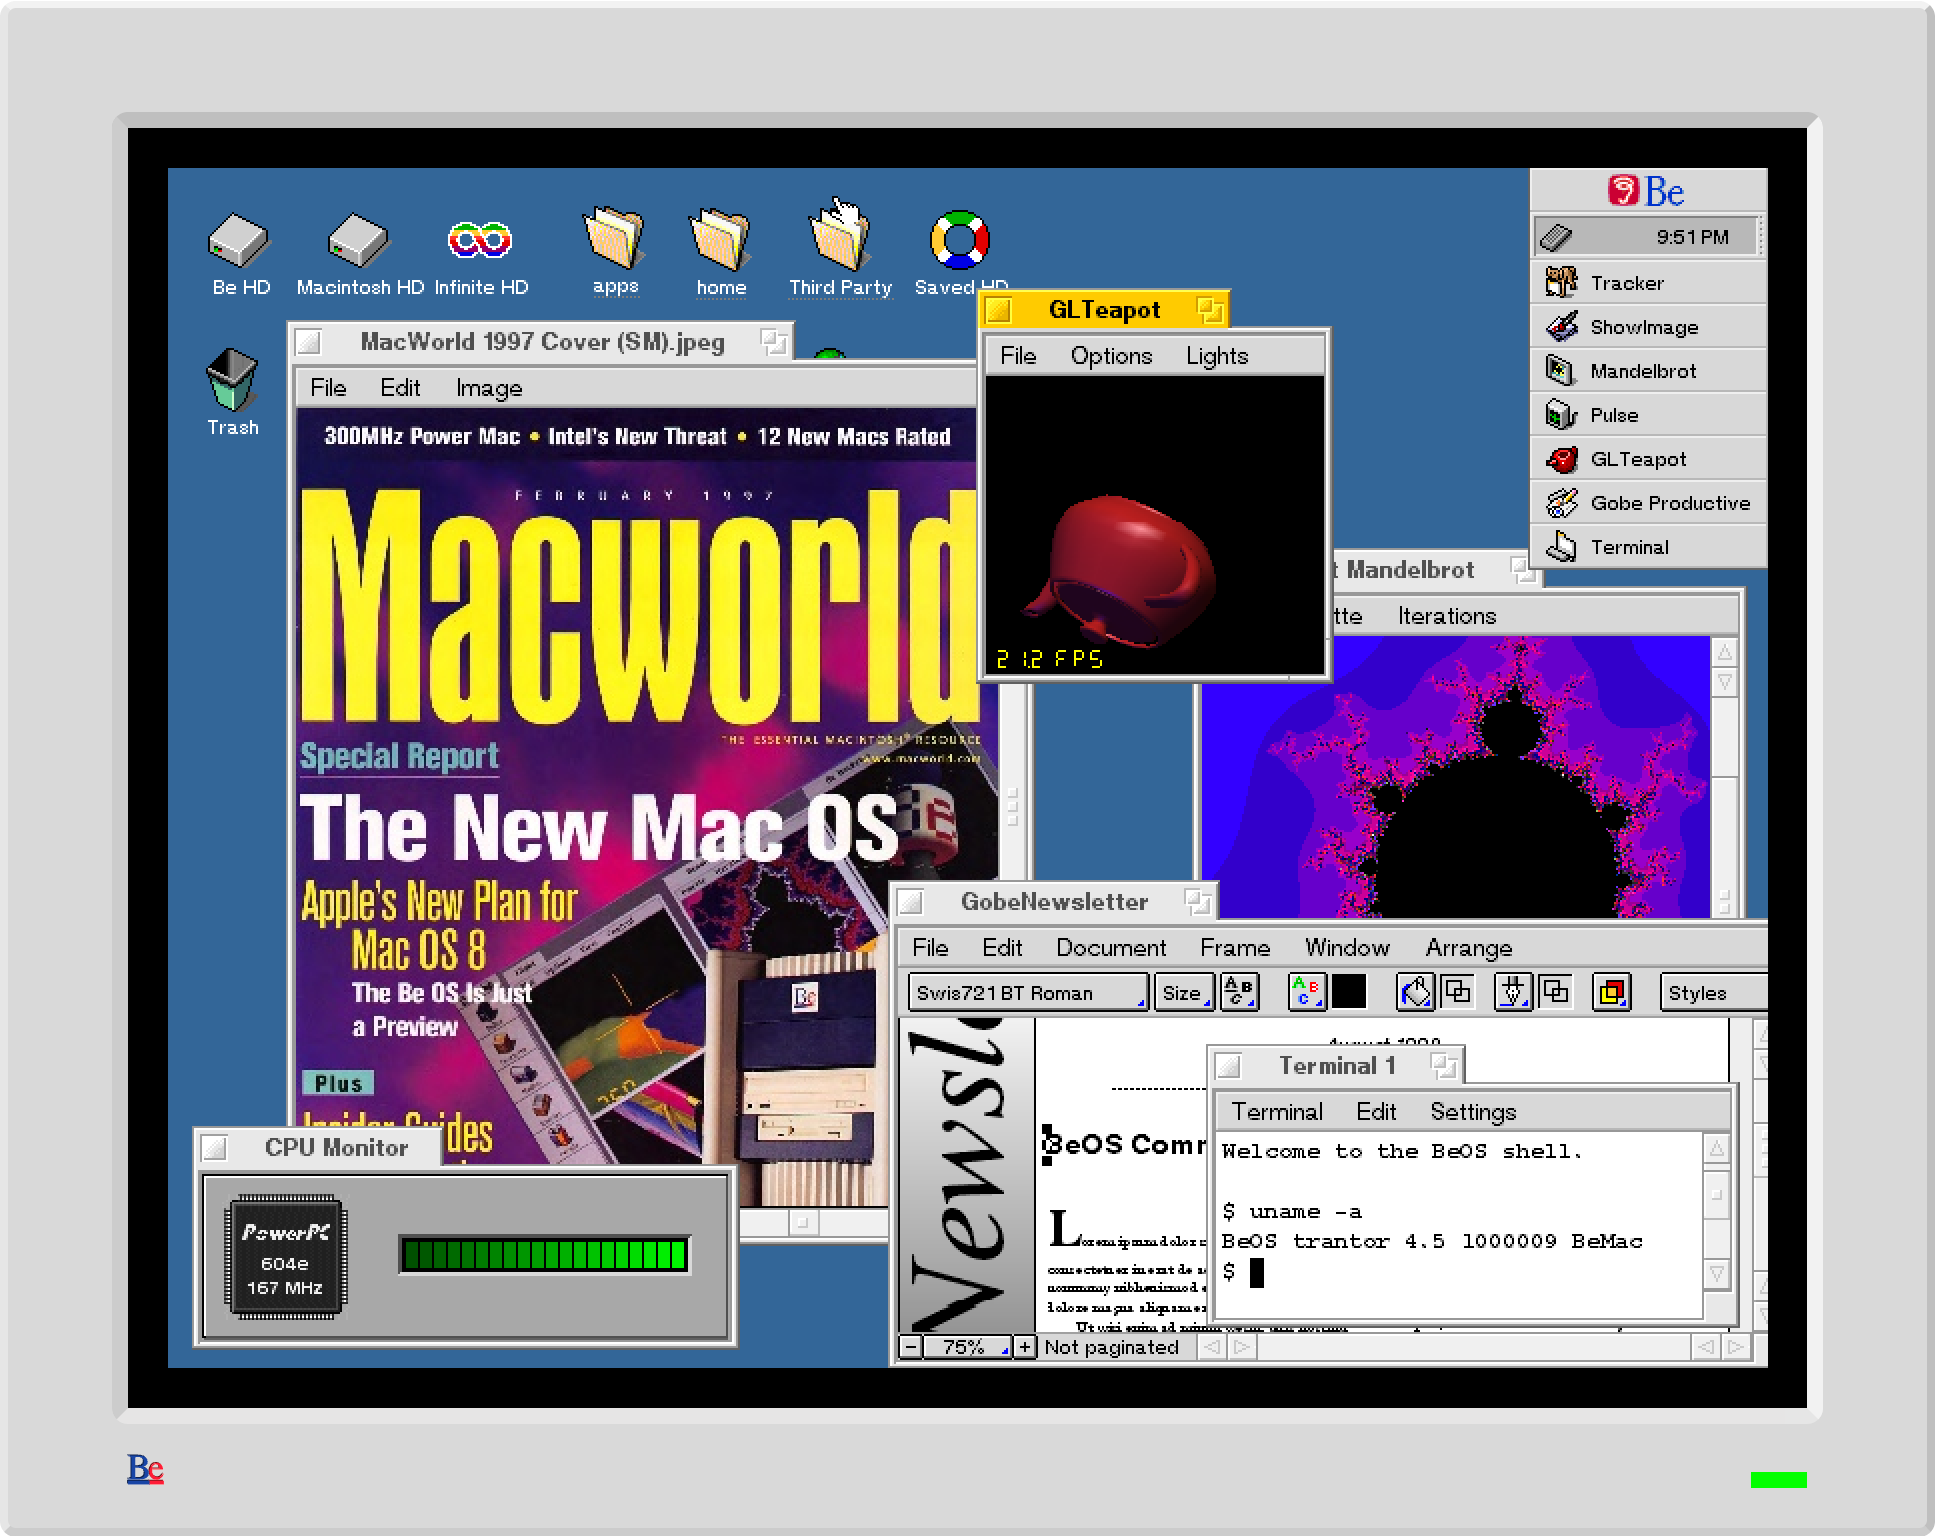
Infinite Mac тепер дозволяє запускати багато версій BeOS прямо в браузері, з миттєвим завантаженням, софтом з Infinite HD і CD-ROM з Internet Archive. Щоб це запрацювало, довелося виправити низку багів емуляції в DingusPPC, від ADB і порядку сповіщень відеозаліза до little-endian доступу до відеопам'яті, що в підсумку зробило емулятор точнішим. За враженнями 2026 року BeOS досі дивує швидкістю, живим перетягуванням вікон і сучасним POSIX-терміналом, але відчувається недоробленою системою для розробників з купою технологічних демок замість прикладних програм.

Тепер можна не встаючи з браузера емулювати Mac, який емулює BeOS, яка емулює Mac.

Azure's Weakest Link - Five Full Cross-Tenant Compromises

API Connections в Azure дозволяли будь-кому використовувати чужі підключення і отримувати повний доступ до бекендів, від Key Vault і Azure SQL до Jira чи Salesforce. Через path traversal в DynamicInvoke і недокументованих endpoints на кшталт DynamicList можна було підмінити чужий connection ID і виконати читання секретів або довільні SQL-запити з чужим токеном. Пізніше з’ясувалося, що Consumption Logic Apps мають неявний доступ до всіх V1-підключень, а параметр host.api.RuntimeUrl дозволяв перенаправити виконання на чужий runtime. Фікси з валідацією шляху і URL обходилися ненормалізованим path traversal, а один з патчів взагалі повернув стару атаку, загалом п’ять критичних cross-tenant багів принесли автору $200,000.

Схоже, єдине, що стримувало атаку, це надія Microsoft, що ніхто не помітить зайві endpoints у коді.

The $6.3 Billion Binance Hack Was Pulled Off in Just 20 Minutes | WIRED

29 жовтня з hot wallet біржі Binance за близько 20 хвилин вивели приблизно $6,3 млрд у криптовалютах на щонайменше десяти blockchain, від Bitcoin і Ethereum до Tron і Solana. Атаці передували щонайменше 36 годин підготовки з тестовими транзакціями і встановленням шкідливого коду, а точкою входу Binance називає скомпрометований ноутбук інженера. Аналітики TRM Labs, Chainalysis та Elliptic повязують злам із північнокорейським угрупованням TraderTraitor, яке раніше зламало Bybit на $1,5 млрд. Заморозити вдалося близько $2,8 млрд переважно у stablecoin, решта $3,3 млрд у Bitcoin, Ether і XRP, ймовірно, втрачені назавжди, збитки біржа обіцяє покрити.

Official Claude Code Extension Compromise: Security Advisory | Phorion

Офіційне розширення Claude Code for VS Code версії 2.1.313 в Cursor Marketplace виявилося скомпрометованим і при завантаженні ставить persistent SSH backdoor без жодних дій користувача. Воно додає ключ svc-telemetry в ~/.ssh/authorized_keys, відкриває reverse SSH tunnel з remote port forwarding на сервер 134.209.82.225 і закріплюється через LaunchAgent на macOS, cron на Linux або scheduled task на Windows, після чого відправляє beacon з даними хоста. Через баг в macOS-логіці перевірка Remote Login без прав адміна ніколи не повертає Off, тож увімкнення SSH часто пропускається, але ключі і persistence все одно встановлюються.

Просте видалення розширення нічого не лікує, треба вбивати тунель, чистити ключі і persistence та ротувати секрети.

Rubenerd: Why big tech stopped building useful stuff

Cal Newport у подкасті Deep Questions питає, чому big tech проміняв корисні продукти на кшталт iPhone на вигадане "майбутнє" у вигляді фейкових літаючих авто, які живуть лише як меми. Пояснень три: потреба виглядати growth companies з космічними оцінками, зацикленість на engagement і банальна складність робити речі, за які люди готові платити. Автор додає своє: у гігантів скінчилась уява, трильйони йдуть у котел AI, а все живе і веселе зараз приїжджає з Азії або від незалежних інженерів.

Здається, майбутнє скасували, лишився тільки пресреліз про нього.

How curl was accidentally Turing-complete for nine months

З версій 8.12 до 8.16 curl міг нарізати значення variables через byte-range на кшталт [1-] і [0-0] та без ліміту вкладати config файли один в одного через expand-config, чого вистачило для симуляції дволічильникової машини Мінського і, за ідеалізації необмежених ресурсів, для Turing-complete. Лічильник кодувався кількістю символів x у змінній, INC дописував x, DEC відрізав перший байт, а перевірка на нуль вибирала наступний файл конфігурації. У 8.17.0 додали ліміт у п'ять рівнів вкладеності, який ламає редукцію, та й у реальності все впиралося в MAX_EXPAND_CONTENT на 10 млн байт і переповнення стека десь після дев'яти сотень кроків.

Дев'ять місяців Turing-complete, а весь PoC зводиться до додавання 2 + 3.

GitHub - skorotkiewicz/radio-in-a-box: Self-hosted internet radio with Icecast, Liquidsoap, and a small Rust CLI. Docker Compose runs the services, while the CLI imports audio folders recursively and controls live playback. Includes a lightweight, responsive listener page built with plain HTML, CSS, and JavaScript, with no frameworks or frontend build step. · GitHub

Radio-in-a-box це self-hosted інтернет-радіо, де Icecast роздає MP3 стрім, Liquidsoap крутить ротацію музики, а все господарство піднімається через Docker Compose і керується маленьким Rust CLI. Утиліта рекурсивно імпортує аудіо в папку music/, веде playlist.m3u і дозволяє наживо ставити треки в чергу, скіпати та перезавантажувати плейлист без перезапуску стріму. Окремо є підтримка джинглів з власним плейлистом і налаштуванням частоти, плюс легка сторінка для слухачів на чистому HTML, CSS і JavaScript без збірки фронтенду.

Pidgin 3.0 Alpha 4 2.98.0 has been released! - Pidgin - Instant Messaging Freedom's Discourse

Вийшла четверта альфа Pidgin 3.0 з номером версії 2.98.0, яка призначена для розробників і ентузіастів, а не для кінцевих користувачів. Серед змін кольорові ніки в contact list і менеджері акаунтів, дефолтний аватар, знову робочий пошук у налаштуваннях і команди для автозапуску після підключення в IRCv3. Головне нововведення це новий protocol plugin soju, який підключається до soju IRC bouncer і автоматично створює IRCv3 акаунти для апстрім підключень. Також почали робити API для threads, щоб підтримати канали Zulip, папки розмов і spaces.

Binance hackers using ‘never-seen-before laundering patterns’ to hide proceeds of $6.3bn heist – business live | Business | The Guardian

З Binance викрали близько $6,3 млрд в крипті на десяти blockchain, що називають найбільшою крадіжкою в історії крипти. TRM Labs звинувачує північнокорейський підрозділ TraderTraitor, а Chainalysis повідомляє про автоматизовані laundering схеми з тисячами транзакцій і швидким обміном stablecoins, які можна заморозити, на ETH. Binance заморозила близько $3 млрд, призупинила виведення коштів і обіцяє покрити всі збитки з власних резервів у співпраці з FBI та Secret Service.

Схоже, найвразливішим місцем найбільшої криптобіржі виявився звичайний ноутбук інженера.

Utah charges Kalshi and its CEO with illegally promoting online gambling | The Verge

Штат Юта висунув 14 кримінальних звинувачень проти Kalshi, її CEO Тарека Мансура та COO Луани Лопес Лари, включно з 12 пунктами про незаконне просування онлайн гемблінгу. Це ескалація протистояння штатів з prediction markets Kalshi і Polymarket, проти яких позови вже подали Нью-Йорк, Невада, Нью-Мексико та інші. Паралельно CFTC заявляє про свою виключну юрисдикцію над такими платформами, а федеральні апеляційні суди ухвалюють суперечливі рішення щодо права штатів на регулювання. Kalshi назвала дії Юти overreach і пообіцяла зупинити їх у суді, як раніше зробила в Аризоні.

Northflank - Status

Northflank повідомляє про security incident з major outage ключових компонентів платформи, включно з networking, services, addons, builds і jobs. Користувачам радять вважати всі environment variables розшифрованими і терміново провести rotation secrets у workloads, secret groups і global secrets, а також вимкнути public expose для addons. Розслідування триває, вже є підтвердження про використання вкрадених AI ключів.

Якщо тримаєте щось на Northflank, ротуйте все просто зараз.

Jules Verne’s Paris in the Twentieth Century — Blue Continuum

У 1863 році Жуль Верн написав роман «Париж у XX столітті», у якому уявив Париж 1960 року як логічний наслідок віри XIX століття в науку, машини, комерцію та ефективність. Видавець П'єр-Жуль Етцель відхилив рукопис через неправдоподібність і похмурий тон, тож текст пролежав у родинному сейфі 131 рік і вийшов друком лише у 1994 році. Техніку майбутнього Верн передбачив доволі точно, але не повірив, що в такому раціональному світі ще залишиться місце для поетів.

A Pickpocket’s Guide to New York | The New Yorker

Джон Туртурро готується до ролі кишенькового злодія старої школи у фільмі The Only Living Pickpocket in New York під керівництвом Аполло Роббінса, відомого як gentleman thief і колишнього артиста з Вегаса. Роббінс вчив його прийомам на кшталт reefing the kick, злодійському сленгу і мистецтву розчинятися в натовпі після крадіжки, а заразом показав, як телефони, камери і мішкуваті джинси змінили ремесло. Сьогодні Роббінс керує security-компанією Ludus Labs і використовує знання про misdirection для консультацій урядовців, а Туртурро бачить у крадіжці балетну точність, дуже схожу на акторство.

Після прочитання рука сама тягнеться перевірити задню кишеню.

Remembering Patrick Stewart: What Captain Picard taught us

Патрік Стюарт помер від хвороби Альцгеймера і деменції з тільцями Леві, і для цілого покоління разом із ним пішла частина майбутнього, яке обіцяв Star Trek. Його капітан Жан-Люк Пікар став зразком зрілого і відповідального дорослого: принципового у питаннях правди і свободи, але водночас вразливого, здатного на сум, сумнів і співчуття. Для багатьох юних глядачів він був чимось на кшталт космічного батька і вчителя, який показував, що сила може бути спокійною і доброю.

І особливо гірко, що актор, який грав людину з такою ясною пам'яттю і мораллю, пішов через хворобу, що забирає і те, і інше.

Atech, da Embraer, quer dobrar de tamanho até 2030 e aposta em controle de tráfego de drones

Atech, технологічна компанія під контролем Embraer, хоче подвоїти розмір бізнесу до 2030 року завдяки виходу на закордонні ринки. Головна ставка це цифрова інфраструктура для управління повітряним рухом, зокрема UTM для безпечного співіснування дронів, eVTOL і звичайних літаків. Її системи вже експортовано до Індії, Парагваю, ПАР та інших країн, а далі компанія придивляється до Азії, Африки й Латинської Америки.

The federated code forge · The Tangled Blog

Tangled позиціонує себе як перший по-справжньому федеративний code forge на AT Protocol, що поєднує зручність централізованих платформ з можливістю self-host будь-якої частини інфраструктури, від Git hosting і CI runners до UI та API server. В оновленні команда відмовилась від Go-моноліту на користь Svelte-фронтенду на edge та in-memory indexer bobbin на Rust у понад 11 регіонах, а також випустила knot2 з власним Git і SSH сервером. Issues, pull request, коментарі та інше тепер зберігаються прямо в репозиторії як COB і синхронізуються через firehose, а їхню справжність підтверджують attestation записи у власному PDS користувача. Окремо з'явилися Organization акаунти з власним DID і перероблений flow для stacked PR з interdiff для Git і Jujutsu.

Централізовані форджі ховають вже двадцять років, але тепер у них хоча б є протокол.

GitHub - kevinraymond/florilegium: Procedurally generated Delft-blue floral page margins for LuaLaTeX, drawn in Lua · GitHub

Florilegium це пакет для LuaLaTeX, який процедурно малює квіткові поля сторінок у дельфтсько-синіх тонах без жодних картинок: всі пелюстки, листя й стебла обчислюються на Lua і записуються прямо в PDF акварельними мазками. Є два режими: authored з вручну скомпонованою рослиною і grown, де рослина сама заповнює вільне місце жадібним алгоритмом у дусі роботи Wong, Zongker і Salesin 1998 року. Поля вміють читати текст: ставити квітки біля заголовків, робити буквиці з лозою, старіти від весни до осені й підселяти метеликів, бджіл, равлика та птаха, а вся палітра виводиться з одного кольору ink в OKLCH.

Нарешті поля в LaTeX, які хочеться читати замість тексту.

6,000-year-old Stone Age arrows emerge from melting ice in Norway

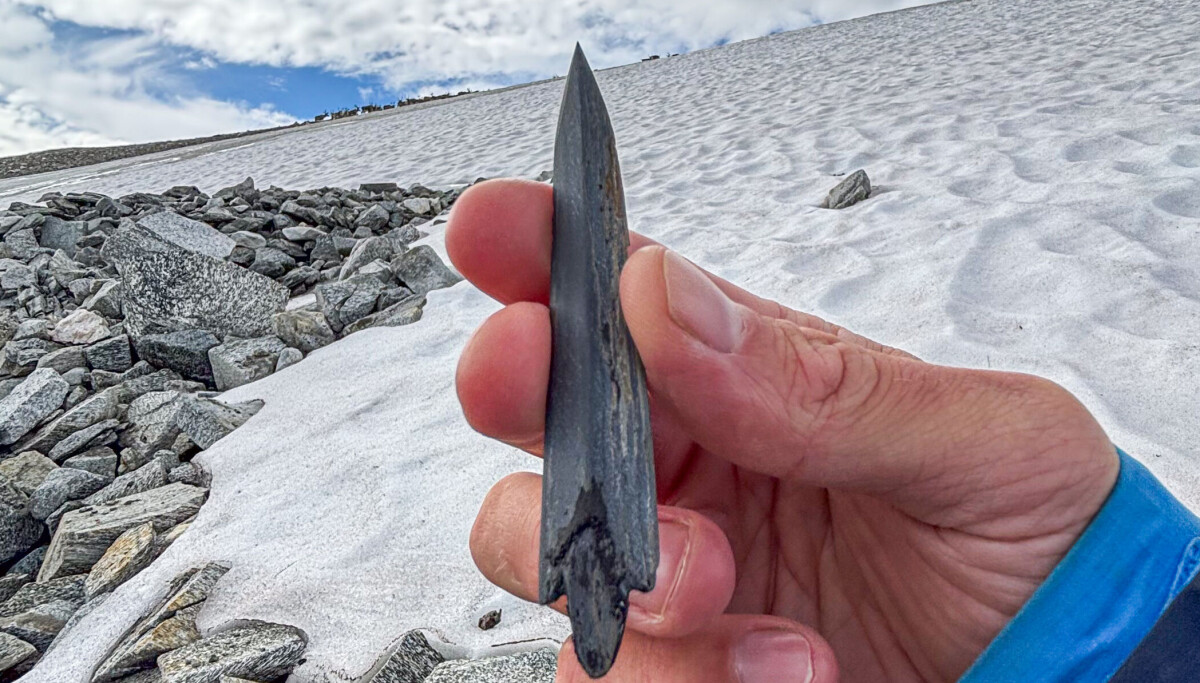
Археологи проєкту Secrets of the Ice 20 років збирають артефакти з гірських льодовиків Іннландета, і якщо раніше це були переважно речі віком до 2000 років з епохи вікінгів, то тепер почав танути найдавніший лід. З нього виходять стріли й наконечники віком 5-6 тисяч років зі сланцю, кістки та прісноводних мушель, лише цього року знайдено 48 доісторичних стріл. Дослідники прогнозують, що лід віком 6-7 тисяч років може зникнути за 20 років, тож знахідки відбуваються на тлі швидкого руйнування самого архіву, який їх зберігав.

xarray-sql/benchmarks/ml/01_attention.py at 6debe2495dcb4e8fac20ab97df5b89baae2a31a6 · xqlsystems/xarray-sql · GitHub

Скрипт показує causal attention трансформера як чистий SQL: Q, K і V лежать у таблицях (t, d, x), а сам attention це дві агрегації через join, підрахунок скорів і зважене середнє з exp(score). Наївні SQL engines матеріалізують всю N x N матрицю скорів, а оптимізатор einfold переписує такий план у fused поблочний варіант у дусі FlashAttention, причому без окремого правила саме для attention. Коректність forward pass і gradient звіряють з JAX на DataFusion, DuckDB та einfold, окремо перевіряють, що каузальна маска реалізована відсутніми рядками, а не нулями, і що те саме правило прискорює й не-attention контроль у вигляді оцінки Nadaraya-Watson.

Схоже, тепер нестачу відеопам'яті можна пояснювати оптимізатору запитів.

Introducing sanstun: sans-IO WireGuard | Firezone Blog

Firezone випустила sanstun, userspace реалізацію WireGuard на Rust у sans-IO стилі, що прийшла на зміну їхньому форку boringtun після двох років патчів і понад 70 PR. Тут немає внутрішньої буферизації, а час і randomness винесені назовні, що спрощує тестування і симуляцію всієї системи. API розділене на Interface і Tunnel: весь вхід проходить через Interface::receive, де застосовуються rate limits, cookie-механізм і маршрутизація за TunnelId, причому типи спроектовані так, що обійти цей захист просто не вийде. Для швидкодії bookkeeping відокремлено від власне шифрування через begin_encapsulate/encrypt і begin_decapsulate/commit_decapsulate, тож крипту можна винести на worker threads, а координацію лишити однопотоковою без локів.

Схоже, це той випадок, коли переписати з нуля виявилось дешевше, ніж вічно підтримувати форк.

Organization for Transformative Works Status

AO3 закрили після виявлення ознак security incident, розслідування ще на ранній стадії. За заявою OTW, жодні твори, закладки чи kudos не видалені, а донорські дані в окремій системі не зачеплені. Водночас не виключають витік user database з username, email, IP та hashed паролями, тож радять змінити однакові паролі на інших сайтах. Очікується простій від двох до чотирьох тижнів, можливо з тимчасовим поверненням у degraded read-only режимі.

Linode Status - Customer Security Advisory: CVE-2026-98432

Akamai розслідує опубліковану вразливість CVE-2026-98432, яка дозволяє віддалене виконання коду. Компанія вже розгортає mitigations для відомого вектора атаки і паралельно перевіряє інші можливі наслідки. Користувачам Akamai Compute радять терміново встановити OS updates від upstream провайдерів, щойно вони з'являться. Наразі доказів експлуатації вразливості на платформі не зафіксовано.

Some Thing is Happening! - Alan Bellows

Це сатиричне звернення від імені AI-компаній до митців, письменників і кодерів, у якому вони радісно дякують за можливість безкоштовно зісканувати всю їхню творчість і продавати її імітації без згадки авторства та компенсації. У формі FAQ вони відбиваються від закидів у плагіаті, знищенні junior-вакансій, ігноруванні open source ліцензій, галюцинаціях LLM, здорожчанні електрики, води і RAM, а також від deepfake-шахрайства, самогубств, спровокованих чат-ботами, і викидів CO2 від data centers. На фінальне питання, чи воно того варте, відповідь показово лишена порожньою.

Спойлер: найстрашніше те, що майже кожен жарт тут легко гуглиться як реальна новина.

The ‘Moylan Arrow’ Is One of Ford’s Best Contributions to Car Design

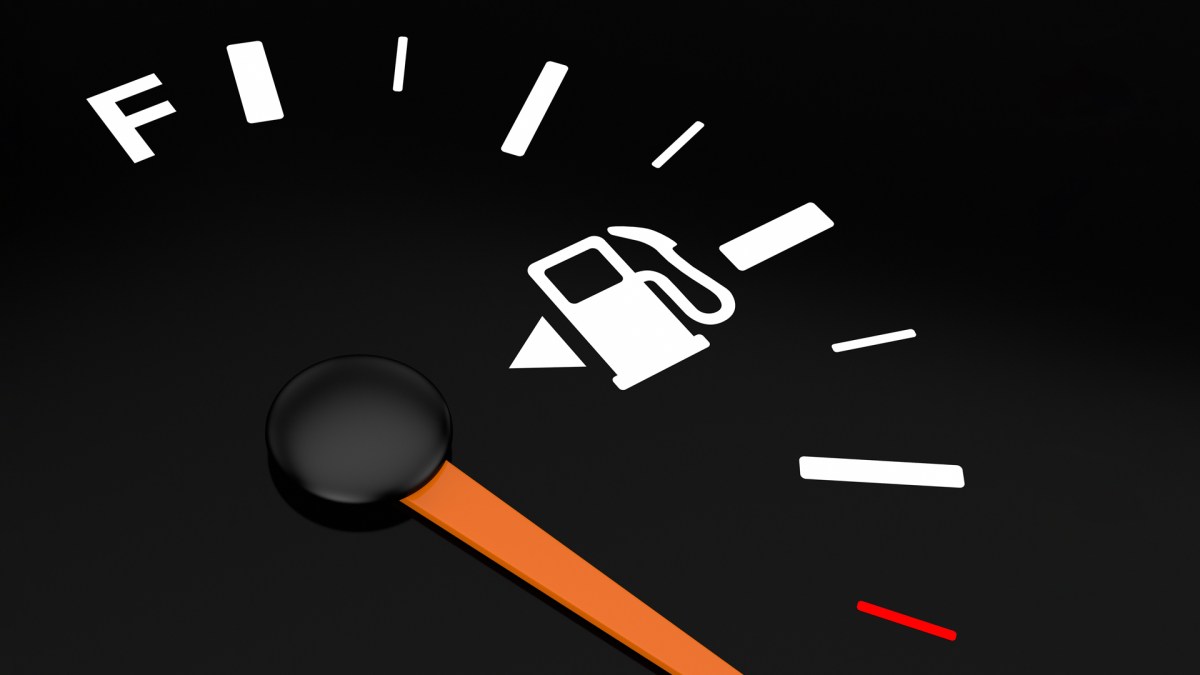
Помер Джеймс Мойлан, дизайнер Ford, який у 1986 році придумав маленьку стрілку біля показника пального, що підказує, з якого боку лючок бака. Ідея прийшла йому після того, як він сам під'їхав не тим боком до заправки на службовому авто, а першою машиною з цим рішенням став Ford Escort. Ім'я автора стало відомим лише кілька років тому, хоча стрілкою зараз користуються водії по всьому світу.

Рідкісний випадок, коли одна маленька деталь пережила всі редизайни автомобілів.

Cisco is letting a 27-year-old refactor 98% of its legacy code with unlimited AI tokens: ‘Go nuts’ | Fortune

Президент і директор з продуктів Cisco Джіту Пател доручив 27-річному Падді Крішнамурті, екс-засновнику стартапу EzDubs, який Cisco купила минулого року, переписати за допомогою AI 98% legacy code компанії за 24 місяці і видав йому необмежені tokens на експерименти. Пател вважає, що молоді AI-native співробітники мають не робити рутину, а вчити ветеранів мислити інакше, а напругу між поколіннями в команді називає корисною. Таку ж ставку на голодних новачків без досвіду роблять Джош Кушнер з Thrive Capital, засновник Tastewise Алон Чен і Will.i.am.

План переписати майже весь код Cisco силами двох людей за два роки звучить так, що або tokens справді безлімітні, або нерви у ветеранів ні.

North Korea Steals USD 6.36 Billion From Binance in the Largest Hack in History | TRM Labs

29 жовтня 2026 року з гаманців Binance на десяти блокчейнах вивели близько 6,36 млрд доларів, більшу частину за 20 хвилин. TRM з високою впевненістю приписує атаку північнокорейському угрупованню TraderTraitor, це найбільша крадіжка крипти в історії, приблизно вчетверо більша за злам Bybit. На Ethereum зловмисник через EIP-7702 delegation з 50 заздалегідь підписаними авторизаціями перетворив hot wallet Binance на контрольований ним sweeper, а на інших мережах кошти пішли звичайними підписаними переказами, що вказує на компрометацію signing infrastructure. Емітенти стейблкоїнів і Arbitrum Security Council заморозили близько 2,7 млрд, але атакуючий встиг конвертувати частину через маркетмейкерів і Aave, тож досі контролює понад 420 тис. ETH і 18 270 BTC, близько 2,4 млрд доларів поза досяжністю емітентів.

Головний висновок для інших бірж простий: якщо скомпрометовано signing infrastructure, ізоляція між чейнами вже не рятує.

How Britain Narrowly Escaped A Grid Blackout In June 2026 | Hackaday

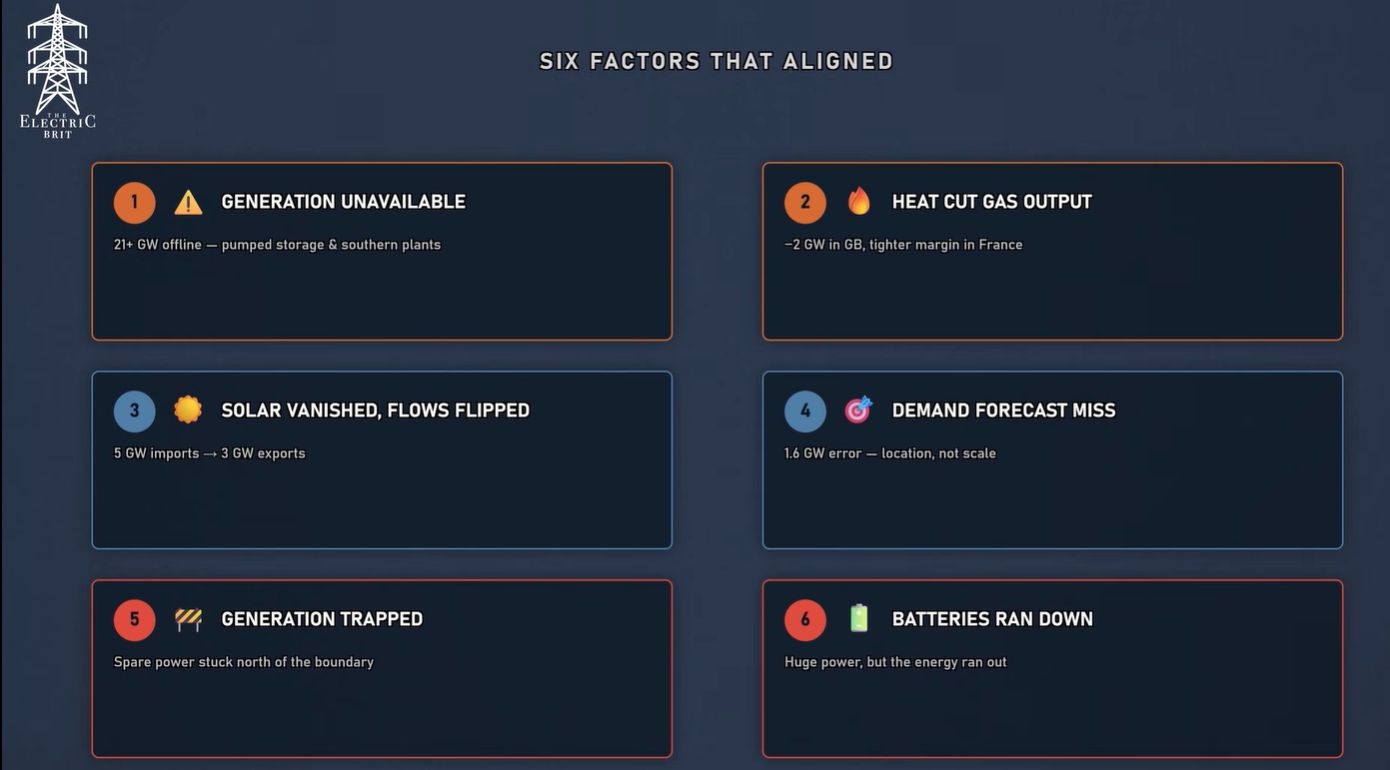
23 червня під час сильної спеки частота британської мережі впала до 49.657 Гц при номінальних 50 Гц, і до спрацювання аварійних захистів з локальними blackout лишалося всього 0.157 Гц. Збіглося одразу кілька факторів: 21.2 ГВт генерації були offline через планові ремонти й аварії, спеку, що підрізала газові станції, ремонти на інтерконекторах, а оператор NESO не бачив приховану rooftop solar, яка ввечері різко просіла разом із загальноєвропейською VRE. Країну врятували зупинка експорту електроенергії та терміновий імпорт з Франції з гідро і атомних потужностей.

Виходить, головним британським baseload того вечора виявився французький подовжувач.

GitHub - spinfinc/spinf-serve: Bulk classification and decision inference on one GPU: the content is read once, every question about it is scored in the same pass. OpenAI-compatible, Apache 2.0 · GitHub

spinf-serve це inference engine для масової класифікації, який читає контент один раз і відповідає на десятки питань за один forward pass, повертаючи ймовірності по заданих опціях замість згенерованого тексту. Він працює на одній 24 ГБ NVIDIA GPU через OpenAI-compatible API, а в benchmark на RTX 4090 відповів на 1344 питання за 2.7 с проти 6.7 с у vLLM з prefix caching. З того ж проходу доступні extraction, картинки, аудіо і відео, а також готові калібровані prompt packs для модерації, тріажу та подібних задач.

Нарешті хтось вголос сказав, що ганяти чат заради yes/no це марнотратство.

Introducing Geist Serif - Vercel

Vercel випустила Geist Serif, контрастний display serif для заголовків і постерів, що доповнює сімейство Geist Sans, Mono і Pixel. Шрифт має ті ж cap height, x-height і основні штрихи, що й Sans, тому їх можна вільно міксувати без зсуву рядків. Перша версія вийшла лише в одному weight Regular, але з 894 glyphs, підтримкою 352 мов, 5 stylistic sets і variable axis ELSH, яка перемикає форму крапок між кругом, квадратом, трикутником і серцем. Підключити можна через npm i geist, а далі команда обіцяє ваги від Thin до Black, text версію, italic і кирилицю з Google Fonts.

Судячи з формулювання "Geist grew teeth", тепер шрифт теж може вкусити за криву верстку.

2018–2025 (c) Списуй але не один в один